حتى الثلاجات لم تسلم من القراصنة.. اختراقات ترفع حرارة المجمدات وتتلف ملايين الدولارات!
تاريخ النشر : 8 نوفمبر 2026 11:14AM

اختراق الثلاجات يشعل إنذارًا عالميًا بعد استهداف أنظمة التبريد في متاجر أوروبية
تحولت الثلاجات والمجمدات في عدد من المتاجر الأوروبية إلى هدف لهجمات إلكترونية أثارت قلقًا واسعًا بشأن أمن الأجهزة المتصلة بالإنترنت، بعدما تمكن قراصنة من الوصول إلى أنظمة التحكم في التبريد وتغيير إعدادات درجات الحرارة، ما تسبب في إفساد كميات كبيرة من الأغذية ووقوع خسائر مالية كبيرة لدى شركات البيع بالتجزئة.
وأعادت موجة اختراق الثلاجات فتح ملف الثغرات الأمنية في الأجهزة التي تبدو بعيدة عن عالم الهجمات الإلكترونية، لكنها أصبحت تعتمد على أنظمة رقمية واتصالات عن بُعد لإدارة درجات الحرارة ومراقبة التشغيل.
ولم تتوقف المخاوف عند المتاجر، بعدما امتدت التحذيرات إلى أنظمة تخزين الدم والمنشآت الصحية والمخازن المبردة، بالتزامن مع تحذيرات أمنية من استغلال وحدات تحكم قديمة أو مكشوفة على الإنترنت.
وتكشف هذه الحوادث أن الخطر لا يرتبط دائمًا بهجمات إلكترونية معقدة؛ ففي بعض الحالات كانت كلمات المرور الضعيفة والبرمجيات القديمة وغياب إجراءات الحماية الأساسية كافية لفتح الطريق أمام المهاجمين.
اختراق الثلاجات في أوروبا.. ماذا حدث داخل المتاجر؟
بدأت موجة الهجمات الأحدث في الظهور خلال أكتوبر 2026، ثم اتسعت خلال يومي 1 و2 نوفمبر، عندما تعرضت أنظمة تبريد وتجميد في متاجر أوروبية لاضطرابات إلكترونية أدت إلى تغيير إعدادات التشغيل وارتفاع درجات الحرارة.
وشملت الحوادث متاجر في السويد وبلجيكا ولوكسمبورج وفرنسا ودول أوروبية أخرى، كما تأثرت مجموعات تجارية وسلاسل بيع بالتجزئة، من بينها متاجر تابعة لشركات كبرى.
وفي إحدى الوقائع بالسويد، وصلت درجات حرارة بعض وحدات التبريد والتجميد إلى نحو 50 درجة مئوية، بعدما جرى تغيير إعداداتها عن بُعد، وهو ما تسبب في تلف المنتجات المخزنة واضطرار العاملين إلى التخلص من كميات من الأغذية.
كما تأثرت متاجر تابعة لمجموعات تجارية في بلجيكا ولوكسمبورج، إلى جانب متاجر سويدية، فيما أعلنت جهات تجارية التعامل مع حوادث تقنية أثرت على أنظمة التبريد.
وتكمن خطورة اختراق الثلاجات في أن الضرر قد لا يظهر فورًا؛ فالمتجر قد يستمر في العمل بينما ترتفع حرارة وحدات التخزين تدريجيًا، قبل أن يكتشف العاملون أن المنتجات لم تعد محفوظة في درجات الحرارة الآمنة.
كيف تمكن القراصنة من اختراق أنظمة الثلاجات والمجمدات؟
لم يكن الاختراق قائمًا بالضرورة على التحكم المباشر في كل ثلاجة على حدة، بل استهدف وحدات التحكم الإلكترونية المسؤولة عن إدارة أنظمة التبريد داخل المتاجر.
وتستخدم المنشآت التجارية أجهزة تحكم متصلة بالشبكات لمراقبة درجات الحرارة، وإدارة دورات إزالة الجليد، وضبط تشغيل الضواغط والمراوح، وإرسال التنبيهات إلى فرق الصيانة.
وتتيح هذه الأنظمة للفنيين متابعة أداء وحدات التبريد عن بُعد، لكنها قد تتحول إلى نقطة ضعف إذا جرى تركها متصلة بالإنترنت العام دون حماية كافية.
وتشير التحقيقات والتحليلات الفنية المرتبطة بالحوادث إلى مجموعة من نقاط الضعف، أبرزها:
-
كلمات المرور الافتراضية: عدم تغيير بيانات الدخول التي تأتي مع أجهزة التحكم عند شرائها.
-
البرمجيات القديمة: تشغيل وحدات تحكم بإصدارات لم تحصل على التحديثات الأمنية اللازمة.
-
الثغرات المعروفة: وجود عيوب أمنية تسمح بالوصول غير المصرح به إلى بعض الأنظمة.
-
الاتصال المباشر بالإنترنت: ترك واجهات إدارة أنظمة التبريد مكشوفة أمام الاتصالات الخارجية.
-
ضعف الحماية عن بُعد: عدم استخدام شبكات VPN وقوائم عناوين IP المسموح لها بالوصول.
-
ضعف عزل الشبكات: عدم الفصل الكافي بين أنظمة التحكم الصناعية وشبكات الأعمال والمكاتب.
وتوضح هذه العوامل أن اختراق الثلاجات لم يكن بالضرورة نتيجة استخدام تقنيات خارقة، بل استغلال نقاط ضعف أمنية كان من الممكن الحد من مخاطرها بإجراءات حماية أساسية.
ما الثغرة التي سمحت بتغيير درجات حرارة الثلاجات؟
تعتمد أنظمة التبريد التجارية الحديثة على وحدات تحكم إلكترونية تسمح بإدارة درجات الحرارة وإعدادات التشغيل، وتختلف طبيعة هذه الوحدات بحسب الشركة المصنعة والطراز المستخدم.
وبعض الأجهزة القديمة احتوت على ثغرات أمنية في آليات تسجيل الدخول أو إدارة الصلاحيات، بما يسمح للمهاجمين بالوصول إلى وظائف يفترض أن تكون متاحة للفنيين والمسؤولين فقط.
وفي عدد من التحليلات الفنية للحوادث، ظهرت مخاوف مرتبطة بوحدات تحكم من شركات متخصصة في أنظمة التبريد، من بينها Danfoss وCopeland وDixell، خصوصًا الأجهزة القديمة التي لم تعد تحصل على الدعم الأمني الكافي.
كما أشارت تحليلات إلى استخدام بيانات دخول افتراضية أو ضعيفة في بعض الأنظمة، وإلى أن واجهات التحكم كانت متاحة عبر الإنترنت دون طبقات حماية مناسبة.
وبمجرد الوصول إلى لوحة التحكم، يمكن للمهاجم العبث بإعدادات التبريد أو دورات إزالة الجليد، ما يؤدي إلى ارتفاع درجات الحرارة أو تعطيل بعض وظائف النظام.
ولا يعني ذلك أن جميع أجهزة هذه الشركات معرضة للاختراق، أو أن كل ثلاجة تستخدم منتجاتها تحتوي على الثغرات نفسها؛ فالخطر يرتبط بالطراز وإصدار البرنامج الثابت وطريقة إعداد الشبكة وإجراءات الحماية.
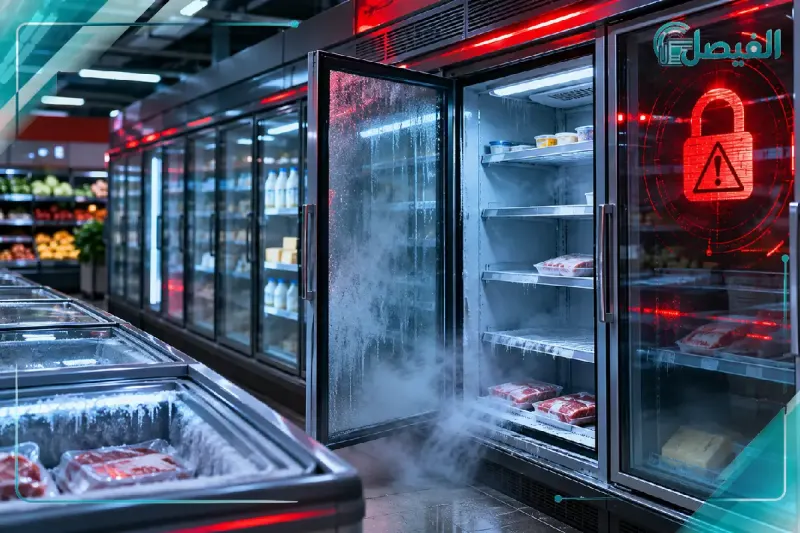
لماذا وصلت حرارة المجمدات إلى 50 درجة مئوية؟
تعمل أنظمة التبريد التجارية من خلال مجموعة من وحدات التحكم التي تنظم درجات الحرارة وتدير عمليات التشغيل وإزالة الجليد، وهي عملية ضرورية لمنع تراكم الثلوج داخل بعض مكونات التبريد.
لكن التلاعب بإعدادات هذه العمليات أو إجبار النظام على تشغيل وظائف التسخين لفترات غير طبيعية قد يؤدي إلى ارتفاع درجات الحرارة بدلًا من الحفاظ على التبريد.
وفي بعض الحوادث الأوروبية، وصلت درجات الحرارة إلى نحو 50 درجة مئوية، وهو مستوى كافٍ لإفساد المنتجات الغذائية المخزنة في وحدات التجميد والتبريد.
وتكمن المشكلة في أن أنظمة التخزين البارد لا تعتمد على درجة الحرارة وحدها، بل على استمرار مراقبتها والتأكد من عدم حدوث تغيرات مفاجئة تؤثر في سلامة الأغذية.
ولهذا قد تتسبب دقائق أو ساعات من التشغيل غير الطبيعي في خسائر كبيرة، خصوصًا عندما تكون المتاجر غير قادرة على اكتشاف التغيير فور حدوثه.
اختراق الثلاجات يهدد مخازن الدم والمنشآت الصحية
لم تعد المخاوف مقتصرة على الأغذية والمخازن التجارية، بعدما ظهرت حوادث مرتبطة بأنظمة التبريد المستخدمة في مرافق تخزين الدم بفرنسا.
وتعرضت أنظمة مرتبطة بمعدات التبريد في عدد من المنشآت لتدخل إلكتروني أدى إلى تغيير إعدادات درجات الحرارة وإزالة الجليد، ما أثار مخاوف بشأن سلامة التخزين الطبي.
لكن أنظمة الإنذار والاحتياط والتدخل الفني ساعدت على منع فقدان مخزونات الدم، ولم تُسجل خسائر في الإمدادات الطبية نتيجة الواقعة وفق المعلومات المعلنة.
وتكشف هذه التطورات أن اختراق أنظمة التبريد قد يتجاوز الخسائر التجارية؛ فبعض المنشآت الصحية تعتمد على درجات حرارة دقيقة لحفظ الدم ومشتقاته والأدوية والعينات الطبية.
وأي خلل في أنظمة التحكم أو المراقبة قد يفرض تدخلًا عاجلًا، حتى إذا نجحت أنظمة الطوارئ في منع تلف المواد المخزنة.
تحذيرات أمريكية وأوروبية بعد موجة اختراق الثلاجات
دفعت الحوادث المتكررة جهات أمنية ورقابية إلى إصدار تحذيرات بشأن استهداف أنظمة التبريد الصناعية والتجارية، خصوصًا وحدات التحكم المتصلة بالإنترنت.
وشملت التحذيرات الأمريكية جهات مثل مكتب التحقيقات الفيدرالي FBI ووكالة الأمن السيبراني وأمن البنية التحتية CISA، إلى جانب جهات معنية بالصحة والزراعة والنقل.
ودعت التحذيرات المؤسسات التي تعتمد على أنظمة التبريد إلى مراجعة إعدادات الاتصال، وتحديث البرمجيات، وتأمين الوصول عن بُعد، وعزل أنظمة التحكم عن الشبكات العامة.
كما دعت الوكالة الأوروبية للأمن السيبراني ENISA والجهات الأوروبية المعنية إلى التعاون وتبادل المعلومات بشأن الحوادث التي استهدفت أنظمة التبريد التجارية في عدد من الدول.
وتعكس هذه التحركات اتساع نطاق المشكلة، بعدما أصبحت أنظمة التبريد جزءًا من البنية الرقمية التي تعتمد عليها قطاعات الغذاء والصحة والتخزين والنقل.
هل يمكن اختراق ثلاجات المنازل والأجهزة الذكية؟
يثير انتشار أخبار اختراق الثلاجات سؤالًا مهمًا لدى المستخدمين: هل يمكن للقراصنة الوصول إلى الثلاجة الموجودة داخل المنزل؟
الإجابة أن أي جهاز متصل بالإنترنت قد يصبح معرضًا لمخاطر أمنية إذا احتوى على ثغرات أو استخدم كلمات مرور ضعيفة أو برامج قديمة، لكن هذا لا يعني أن موجة الهجمات الأوروبية استهدفت ثلاجات المنازل العادية.
فالوقائع الأخيرة ركزت بصورة أساسية على أنظمة التبريد التجارية ووحدات التحكم الصناعية المستخدمة في المتاجر والمخازن.
ومع ذلك، فإن الثلاجات الذكية المنزلية قد تتصل بشبكة Wi-Fi وتطبيقات الهاتف والخدمات السحابية، بما يجعلها جزءًا من منظومة المنزل الذكي التي تحتاج إلى حماية.
وتشمل الأجهزة المنزلية التي قد تتأثر بمشكلات أمنية مشابهة:
-
الثلاجات الذكية المتصلة بالإنترنت.
-
كاميرات المراقبة المنزلية.
-
أجهزة التلفزيون الذكية.
-
الأقفال الإلكترونية وأجراس الأبواب الذكية.
-
أجهزة التدفئة والتكييف المتصلة بالشبكة.
-
أجهزة التحكم في الإضاءة والطاقة.
-
أجهزة التوجيه والراوتر المنزلي.
وقد يؤدي اختراق بعض هذه الأجهزة إلى الوصول إلى بيانات المستخدم أو مراقبة أنشطته أو استخدامها كنقطة دخول إلى أجهزة أخرى متصلة بالشبكة.
لكن طبيعة الضرر تختلف بحسب الجهاز ومستوى الصلاحيات التي يتمكن المهاجم من الوصول إليها.
كيف تحمي ثلاجتك الذكية من الاختراق؟
لا يحتاج المستخدم إلى أن يكون خبيرًا في الأمن السيبراني لحماية أجهزته المنزلية، فهناك إجراءات بسيطة تقلل من فرص استغلال الثغرات الأمنية.
ومن أهم خطوات حماية الثلاجات الذكية والأجهزة المتصلة بالإنترنت:
-
تغيير كلمة المرور الافتراضية: استخدم كلمة مرور قوية وفريدة، ولا تترك بيانات الدخول التي تأتي مع الجهاز.
-
تحديث البرامج باستمرار: ثبت تحديثات الشركة المصنعة الخاصة بالجهاز والتطبيقات المرتبطة به.
-
تأمين شبكة Wi-Fi: استخدم تشفيرًا حديثًا للراوتر، مع كلمة مرور قوية للشبكة.
-
تفعيل المصادقة الثنائية: إذا كان التطبيق أو الحساب المرتبط بالجهاز يدعم هذه الخاصية.
-
تعطيل الوصول عن بُعد غير الضروري: لا تترك خدمات التحكم مفتوحة إذا لم تكن بحاجة إليها.
-
شراء الأجهزة من شركات موثوقة: تحقق من سياسة التحديثات الأمنية ومدة الدعم قبل الشراء.
-
فصل الأجهزة غير الضرورية: إذا لم تكن بحاجة إلى اتصال الجهاز بالإنترنت، يمكن تعطيل الاتصال الذكي وفق تعليمات الشركة المصنعة.
-
مراجعة الأجهزة المتصلة بالراوتر: راقب قائمة الأجهزة المرتبطة بالشبكة واحذف أي جهاز غير معروف.
وتساعد هذه الخطوات على تقليل مخاطر الاختراق، لكنها لا تضمن الحماية المطلقة؛ لذلك يجب متابعة التحديثات والتنبيهات الأمنية الصادرة عن الشركات المصنعة.
كيف تحمي المتاجر والمخازن أنظمة التبريد من الهجمات الإلكترونية؟
تحتاج الشركات التي تعتمد على التبريد التجاري إلى مستوى أعلى من الحماية، لأن اختراق وحدة تحكم واحدة قد يؤثر في عدد كبير من الثلاجات والمجمدات داخل المنشأة.
وتشمل الإجراءات الأساسية التي ينبغي تطبيقها:
-
منع الوصول المباشر إلى وحدات التحكم من الإنترنت العام.
-
استخدام شبكات VPN آمنة للوصول الفني عن بُعد.
-
السماح بالاتصال من عناوين IP محددة ومعروفة فقط.
-
تغيير كلمات المرور الافتراضية وتطبيق المصادقة القوية.
-
تحديث البرامج الثابتة وإصلاح الثغرات المعروفة.
-
فصل أنظمة التشغيل والتحكم الصناعية عن شبكات المكاتب.
-
مراقبة سجلات الدخول والتغييرات التي تطرأ على إعدادات درجات الحرارة.
-
وضع حدود آمنة تمنع تغيير درجات الحرارة خارج النطاق المسموح.
-
إنشاء أنظمة إنذار مستقلة ووسائل احتياطية لمراقبة التبريد.
-
إعداد خطة استجابة للحوادث تضمن سرعة اكتشاف الاختراق وعزل الأنظمة المتأثرة.
وتساعد هذه التدابير على تقليل احتمالات تكرار حوادث اختراق الثلاجات، كما تحد من الأضرار في حال تمكن المهاجمون من الوصول إلى بعض مكونات النظام.
هل استخدم القراصنة الذكاء الاصطناعي في اختراق الثلاجات؟
أثارت موجة الهجمات تساؤلات حول دور الذكاء الاصطناعي في تطوير أساليب الاختراق، خصوصًا مع تزايد قدرات الأدوات المستخدمة في اكتشاف الثغرات وتحليل الأنظمة.
لكن لا توجد أدلة مؤكدة على أن الذكاء الاصطناعي كان ضروريًا لتنفيذ الهجمات الأخيرة على أنظمة التبريد الأوروبية.
فالمؤشرات الفنية المتاحة تركز على استغلال ثغرات معروفة وإعدادات أمنية ضعيفة وأجهزة قديمة مكشوفة على الإنترنت، وهي مشكلات يمكن أن يستغلها مهاجمون دون الحاجة إلى تقنيات ذكاء اصطناعي متقدمة.
ومع ذلك، قد تساعد أدوات الذكاء الاصطناعي مستقبلًا في تسريع اكتشاف الثغرات أو تحليل الأنظمة، سواء لأغراض دفاعية أو في محاولات إساءة الاستخدام.
ويعني ذلك أن التحدي الأكبر لا يتمثل في تقنية الذكاء الاصطناعي وحدها، بل في استمرار تشغيل أجهزة وأنظمة قديمة دون تحديث أو حماية كافية.
اختراق الثلاجات يكشف خطر الأجهزة المتصلة بالإنترنت
توضح هذه الحوادث أن الأجهزة التي كانت تعمل بصورة مستقلة أصبحت جزءًا من شبكات رقمية واسعة، وهو ما يخلق فرصًا جديدة لتحسين الإدارة والتشغيل، لكنه يفتح في الوقت نفسه أبوابًا إضافية للمخاطر الأمنية.
فالثلاجة التجارية لم تعد مجرد جهاز يحافظ على برودة المنتجات، بل أصبحت مرتبطة بوحدات تحكم وبرمجيات وأنظمة مراقبة واتصالات عن بُعد.
ويمكن أن يؤدي اختراق هذه المنظومة إلى خسائر مالية وتعطيل سلاسل الإمداد وإفساد الأغذية، بل وتهديد سلامة بعض المنتجات الطبية إذا لم تكن هناك أنظمة احتياط فعالة.
وتعيد الواقعة إلى الأذهان حادثة اختراق لوحة إعلانات محور 26 يوليو في مصر، بعدما أدى الوصول غير المصرح به إلى نظام بث الإعلانات إلى عرض محتوى لم يكن مصرحًا به على شاشات في عدة دول. ويمكن التعرف على تفاصيل الواقعة من خلال تقرير الفيصل: اختراق لوحة إعلانات محور 26 يوليو.. حقيقة الفيديو وبيان الداخلية.
ورغم اختلاف طبيعة الحادثتين، فإنهما تكشفان أهمية حماية الأنظمة المتصلة بالإنترنت، وعدم التعامل مع الأجهزة الرقمية باعتبارها آمنة لمجرد أنها لا تحتوي على بيانات شخصية أو أموال مباشرة.
هل تتكرر موجة اختراق الثلاجات خلال الفترة المقبلة؟
تظل احتمالات تكرار الهجمات مرتبطة بمدى سرعة الشركات في إصلاح الثغرات وتأمين وحدات التحكم القديمة، إلى جانب تحسين مراقبة أنظمة التبريد وعزلها عن الإنترنت العام.
وتشير الحوادث الأخيرة إلى أن الأنظمة التي تُترك بإعدادات افتراضية أو دون تحديثات أمنية قد تتحول إلى أهداف سهلة نسبيًا، خصوصًا عندما تكون متصلة بمرافق واسعة تضم عشرات أو مئات الأجهزة.
كما أن اتساع الاعتماد على إنترنت الأشياء في المنازل والمتاجر والمصانع والمستشفيات يجعل حماية الأجهزة المتصلة ضرورة تشغيلية وليست مجرد خيار تقني.
وفي النهاية، لم تعد موجة اختراق الثلاجات مجرد حادثة غريبة تستهدف أجهزة التبريد، بل أصبحت جرس إنذار بشأن ثغرات أمنية قديمة في أنظمة تتحكم في الغذاء والدواء والخدمات الأساسية. فالخطر الحقيقي ليس في الثلاجة نفسها، وإنما في الشبكة والبرمجيات ووسائل التحكم التي تمنح الآ